
Небезпечний "російський" вірус заразив 9 мільйонів Android-смартфонів
Вірус був націлений на смартфони з Росії та країн СНД.
 Підпишіться на нас в Google
Бібліотеку під назвою BadNews, що містить "поганий" код, зловмисники включили принаймні в 32 програми. / © Вести
Експерти комп'ютерної безпеки з компанії Lookout Mobile Security знайшли в Google Play сімейство шкідливих додатків, які сумарно були завантажені понад 9 мільйонів разів.
Бібліотеку під назвою BadNews, що містить "поганий" код, зловмисники включили принаймні в 32 програми.
Читайте також: Samsung здивує планшетом, яким можна керувати силою думки
Потрапивши на Android-смартфон, вірус таємно від користувачів кожні чотири години підключався до віддалених серверів і передавав своїм творцям номер мобільного телефону, унікальний IMEI-ідентифікатор та іншу важливу інформацію.
Крім того, сервери віддавали зараженим пристроям команду встановити AlphaSMS - троян, що відправляє дорогі SMS на платні номери.
Хакери обходили систему захисту Google Play, вбудовуючи BadNews в ігри, словники, "живі" шпалери, утиліти та інші програми вже після того, як ті були схвалені цензорами.
Читайте також: В інтернеті з'явилося перше "шпигунське" фото бюджетного iPhone
Як саме це їм вдавалося - експерти поки не можуть відповісти. Користувачі, оновлюючи програми, разом з ними завантажували і вірус.
Зловмисне ПЗ було завантажено від 2 до 9 мільйонів разів. Як йдеться у блозі Lookout, приблизно половина знайдених додатків була російською мовою, а AlphaSMS, що нав'язує платну підписку, був націлений на РФ і країни СНД.
Троянець потрапляв на смартфони користувачів, які нічого не підозрювали і пропонували їм встановити нібито критичне оновлення "ВКонтакте".
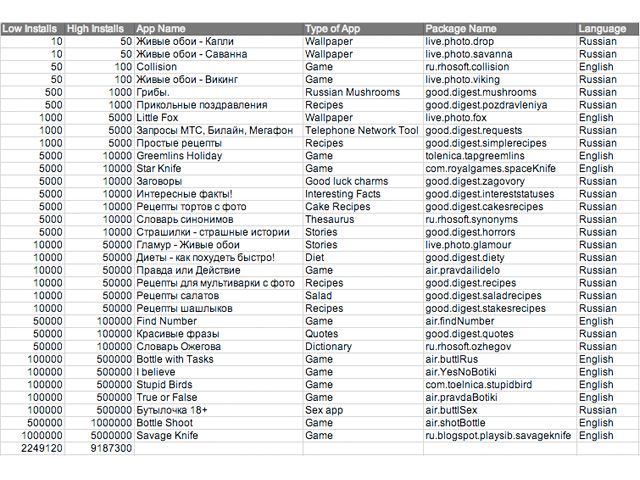
Список "шкідливих" додатків / © Вести