
Американский инженер превратил кота в настоящего хакера
Кот разведывал для американца уязвимости в Wi-Fi-сетях.
 Подпишитесь на нас в Google
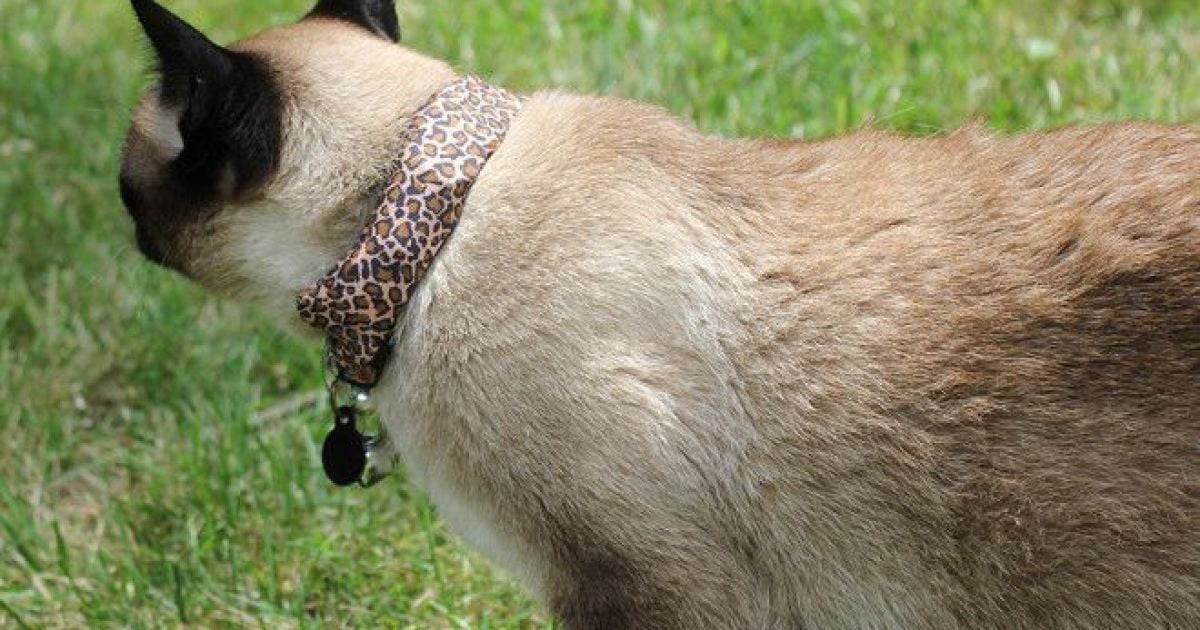
Кот стал хакером. / © БК "Азовмаш"
Инженер по безопасности из США Джин Брэнсфилд, изучающий вопросы безопасности в сети, сделал кота хакером, собирающим данные об уязвимостях Wi-Fi.
Как пишет Wired, для того, чтобы кот смог сообщать об уязвимостях, Джин поместил в ошейник животного GPS-устройство и специальные хакерские инструменты, стоившие меньше ста долларов и способные опознать устаревший алгоритм WEP (Wired Equivalent Privacy).
В действиях Джина не было злого умысла, напротив, по его словам, он собирался доказать, что многим людям пора всерьез задуматься о безопасности собственных данных, если теоретически украсть их может даже кот.
С помощью кота инженер смог обнаружить 23 точки доступа к Wi-Fi, и более трети из них использовали WEP, а не более современный алгоритм WPA (Wi-Fi Protected Access), и могли бы быть легко взломаны.
"Результатом исследования стало то, что нашлось куда больше открытых Wi-Fi точек и точек с WEP-шифрованием, чем должно бы быть в 2014 году", - говорит Джин.